Domain flurbiprofen.de kaufen?
Wir ziehen mit dem Projekt
flurbiprofen.de um.
Sind Sie am Kauf der Domain
flurbiprofen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain flurbiprofen.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Flurbiprofen-ratiopharm 8,75 mg LutschtablettenAnwendungsgebiet von Flurbiprofen-ratiopharm 8,75 mg Lutschtabletten Flurbiprofen-ratiopharm: Schnelle Hilfe bei Halsschmerzen. Lindern effektiv und langanhaltend, 24 Lutschtabletten Halsschmerzen: Wenn jeder Schluck weh tut.Der Hals ist trocken, kratzt und brennt. Das kann bedeuten: Halsschmerzen kündigen sich an. Häufig werden sie von Erkältungsviren verursacht und sorgen für eine gerötete, geschwollene und gereizte Rachenschleimhaut. Jeder Schluck schmerzt und der Alltag kann zur Qual werden. Einige Halsschmerzmittel wirken betäubend, was oft als unangenehm empfunden wird. Flurbiprofenratiopharm lindern Schmerzen und Entzündungen – ohne zu betäuben. Der Wirkstoff Flurbiprofen wird in Form einer Lutschtablette über die Rachenschleimhaut aufgenommen und wirkt dort, wo Schmerz und Entzündung sitzen. Die Wirkung tritt bereits nach 15 Minuten ein und hält bis zu 4 Stunden an. Ein weiterer Vorteil ist, dass durch das Lutschen der Tablette der entzündete Bereich befeuchtet wird und zu einer zusätzlichen Schmerzlinderung führt. Zusätzlich bildet sich ein beruhigender Schutzfilm auf die Rachenschleimhaut. Die zuckerfreien Lutschtabletten Flurbiprofenratiopharm sind in der beliebten Geschmacksrichtung Honig und Zitrone erhältlich. Kinder ab 12 Jahren und Erwachsene können bei Bedarf alle 3 bis 6 Stunden eine Tablette langsam im Mund zergehen lassen. Es dürfen täglich maximal 5 Tabletten über einen Zeitraum von 3 Tagen eingenommen werden. Flurbiprofen-ratiopharm ist frei von Zucker, Gluten, Farbstoffen, Konservierungsstoffen sowie Gelatine, Laktose und anderen Bestandteilen tierischen Ursprungs. Schnell und langanhaltend gegen Halsschmerzen – der Wirkstoff Flurbiprofen Halsschmerzen können ein erstes Anzeichen für eine Erkältung sein und werden häufig durch Viren verursacht. Wenn sich die Viren im Rachenraum ausbreiten, kann es zu einer Entzündung kommen. Um nicht nur die Schmerzen zu lindern, sondern auch die Entzündung z5,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
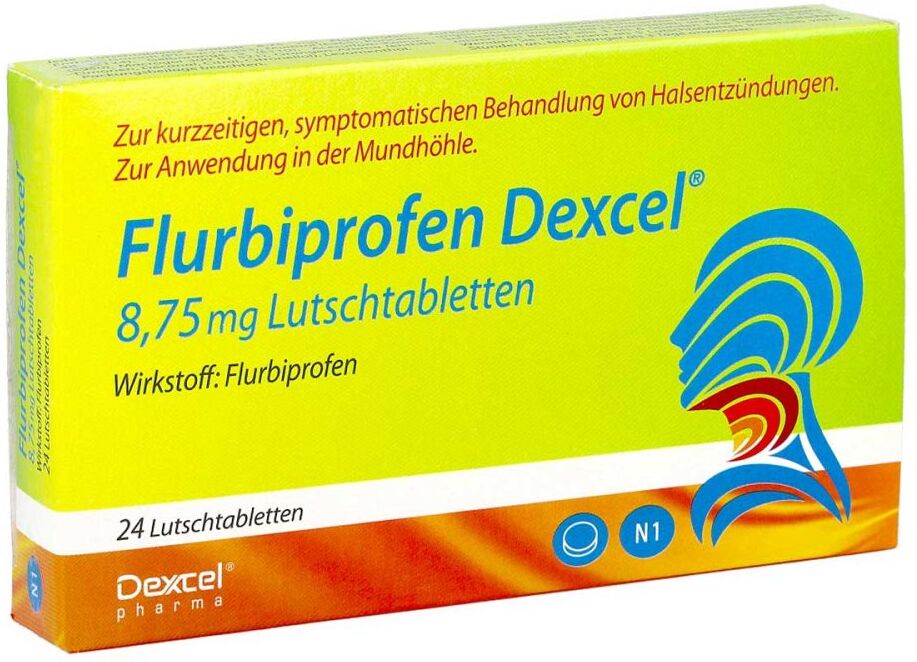
Flurbiprofen Dexcel 8,75 Mg LutschtablettenAnwendungsgebiet von Flurbiprofen Dexcel 8,75 Mg LutschtablettenDas Arzneimittel enthält Flurbiprofen. Das Präparat gehört zu einer Gruppe von Arzneimitteln, die man nicht-steroidale entzündungshemmende Arzneimittel (NSAR) nennt. Diese Arzneimittel wirken, indem sie die Reaktion des Körpers auf Schmerzen, Schwellungen und erhöhte Temperatur beeinflussen.Das Arzneimittel wird bei Erwachsenen und Jugendlichen ab 12 Jahren zur kurzzeitigen Linderung der Symptome bei Halsschmerzen wie Entzündungen der Rachenschleimhaut, Schmerzen und Schwellungen und Schluckbeschwerden angewendet.Wenn Sie sich nach 3 Tagen nicht besser oder gar schlechter fühlen, wenden Sie sich an Ihren ArztWirkstoffe / Inhaltsstoffe / Zutaten8.75 mg FlurbiprofenAcesulfam, Kaliumsalz Hilfstoff (+)0.013 mg Cochenillerot A Hilfstoff (+)0.08 mg Gelborange S Hilfstoff (+)2039.43 mg Isomalt Hilfstoff (+)Kalium hydroxid Hilfstoff (+)Levomenthol Hilfstoff (+)427.5 mg Maltitol Lösung Hilfstoff (+)Apfelsinen Aroma Hilfstoff (+)Limonen Hilfstoff (+)Citral Hilfstoff (+)Citronellol Hilfstoff (+)Decanal Hilfstoff (+)GegenanzeigenDas Arzneimittel darf nicht angewendet werden, wenn:Sie allergisch (überempfindlich) gegen Flurbiprofen oder einen der sonstigen Bestandteile dieses Arzneimittels sind.bei Ihnen nach der Einnahme von Acetylsalicylsäure oder einem anderen NSAR Asthma, unerwartete Atemgeräusche oder Atemprobleme, eine laufende Nase, ein Anschwellen des Gesichts oder ein juckender Hautausschlag (Nesselsucht) aufgetreten ist.Sie an Geschwüren im Magen-/Darmbereich (zwei- oder mehrmaliges Auftreten von Magen- oder Zwölffingerdarmgeschwüren) leiden oder gelitten haben.bei Ihnen nach der Anwendung von anderen NSAR Blutungen oder Durchbrüche im Magen-Darm-Bereich, schwere Dickdarmentzündung (Kolitis) oder Bluterkrankungen aufgetreten sind.Sie sich in den letzten 3 Monaten der Schwangerschaft befinden.Sie eine stark beeinträchtigte Herz-, Leber- oder Nierenfunktion haben oder hatten.DosierungWenden5,96 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Ist Salbe ein Medikament?
Ist Salbe ein Medikament? Salben können Medikamente enthalten, aber nicht alle Salben sind Medikamente. Medizinische Salben werden häufig zur äußerlichen Anwendung verwendet, um Hautprobleme wie Entzündungen, Infektionen oder Schmerzen zu behandeln. Es ist wichtig, die Inhaltsstoffe einer Salbe zu überprüfen, um festzustellen, ob es sich um ein Medikament handelt. Im Zweifelsfall sollte man immer einen Arzt oder Apotheker konsultieren, um sicherzustellen, dass die Salbe für die jeweilige Anwendung geeignet ist. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Ist eine Salbe ein Medikament?
Eine Salbe kann ein Medikament sein, wenn sie Wirkstoffe enthält, die zur Behandlung von Krankheiten oder Beschwerden eingesetzt werden. Medizinische Salben werden häufig zur äußerlichen Anwendung auf der Haut verwendet, um Schmerzen zu lindern, Entzündungen zu reduzieren oder Infektionen zu bekämpfen. Es ist wichtig, dass medizinische Salben nur nach Anweisung eines Arztes oder Apothekers angewendet werden, da sie potenzielle Nebenwirkungen haben können. Nicht alle Salben sind jedoch Medikamente - es gibt auch kosmetische Salben, die zur Pflege und Feuchtigkeitsversorgung der Haut dienen. **


Was ist besser Salbe oder Gel?
Die Wahl zwischen Salbe und Gel hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art der Beschwerden, der Hautverträglichkeit und persönlichen Vorlieben. Salben haben oft eine dickere Konsistenz und können daher länger auf der Haut verbleiben, was bei trockener Haut von Vorteil sein kann. Gele hingegen ziehen schneller ein und hinterlassen oft ein angenehmes kühlendes Gefühl. Letztendlich ist es wichtig, die individuellen Bedürfnisse zu berücksichtigen und gegebenenfalls auch mit einem Arzt oder Apotheker zu sprechen, um die beste Option für die jeweilige Situation zu finden. Was ist besser Salbe oder Gel? **
Ibuprofen 802 ist ein Schmerzmittel und entzündungshemmendes Medikament.
Ibuprofen 802 ist ein Schmerzmittel, das zur Linderung von leichten bis mäßigen Schmerzen eingesetzt wird. Es wirkt auch entzündungshemmend, was bedeutet, dass es Schwellungen und Entzündungen im Körper reduzieren kann. Es gehört zur Gruppe der nichtsteroidalen Antirheumatika (NSAR) und wird häufig bei Kopfschmerzen, Zahnschmerzen, Regelschmerzen und anderen Beschwerden eingesetzt. Es ist wichtig, die empfohlene Dosierung nicht zu überschreiten und mögliche Nebenwirkungen zu beachten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
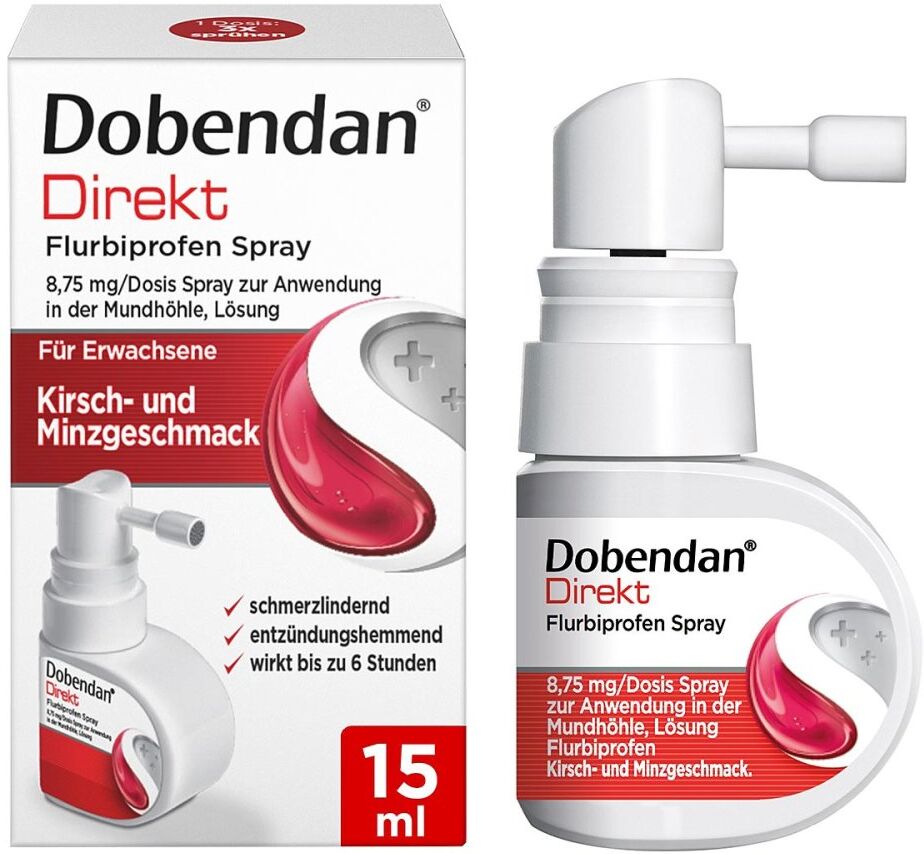
Dobendan Direkt Flurbiprofen SprayAnwendungsgebiet von Dobendan Direkt Flurbiprofen SprayUm schnell wieder bei Halsschmerzen schmerzfrei zu sein, ist vor allem eine schnelle und langanhaltende Befreiung von Halsschmerzen erwünscht. Dobendan Direkt Flurbiprofen Spray ist als praktisches Spray im kompakten Taschenformat ideal für unterwegs, im Beruf oder für Zuhause und mit angenehmen Kirsche-Minze Geschmack. Dieses Spray kann auch problemlos vor dem Schlafengehen verwendet werden. Wirkungsweise von Dobendan Direkt Flurbiprofen SprayBei Halsschmerzen einfach Dobendan Direkt Flurbiprofen Spray in den Rachen einsprühen und Entzündung und Schmerz werden schnell und langanhaltend für bis zu 6 Stunden gelindert. Dobendan Direkt Flurbiprofen Spray enthält den Wirkstoff Flurbiprofen und ermöglicht durch seinen speziellen Dosierkopf der Sprayflasche eine optimale Verteilung im Rachenraum.Wirkstoffe / Inhaltsstoffe / ZutatenDobendan Direkt Flurbiprofen Spray enthält: Flurbiprofen8.75mg weitere Bestandteile: Betadex Dinatriumhydrogenphosphat-12-Wasser Citronensäure monohydrat Methyl-4-hydroxybenzoat1.18 mg Propyl-4-hydroxybenzoat0.24 mg Natriumhydroxid Minz-Aroma entspricht Geschmackskorrigenz entspricht Propylenglycol entspricht Triacetin Kirsch-Aroma entspricht Geschmackskorrigenz entspricht Propylenglycol entspricht Wasser, gereinigtes GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden. DosierungAnwendungsempfehlung von Dobendan Direkt Flurbiprofen Spray: Erwachsene über 18 Jahren verwenden Dobendan Direkt Flurbiprofen Spray bei Bedarf 3 Sprühstöße alle 3-6 Stunden an. Die maximale Tagesdosis beträgt 5 Dosierungen. Wenden Sie Dobendan Direkt Flurbiprofen Spray ohne ärztlichen Rat nicht länger als 3 Tage an. EinnahmeNur für die Anwendung in der Mundhöhle.Sprühen Si9,01 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Flurbiprofen-ratiopharm 8,75 mg LutschtablettenAnwendungsgebiet von Flurbiprofen-ratiopharm 8,75 mg Lutschtabletten Flurbiprofen-ratiopharm: Schnelle Hilfe bei Halsschmerzen. Lindern effektiv und langanhaltend, 24 Lutschtabletten Halsschmerzen: Wenn jeder Schluck weh tut.Der Hals ist trocken, kratzt und brennt. Das kann bedeuten: Halsschmerzen kündigen sich an. Häufig werden sie von Erkältungsviren verursacht und sorgen für eine gerötete, geschwollene und gereizte Rachenschleimhaut. Jeder Schluck schmerzt und der Alltag kann zur Qual werden. Einige Halsschmerzmittel wirken betäubend, was oft als unangenehm empfunden wird. Flurbiprofenratiopharm lindern Schmerzen und Entzündungen – ohne zu betäuben. Der Wirkstoff Flurbiprofen wird in Form einer Lutschtablette über die Rachenschleimhaut aufgenommen und wirkt dort, wo Schmerz und Entzündung sitzen. Die Wirkung tritt bereits nach 15 Minuten ein und hält bis zu 4 Stunden an. Ein weiterer Vorteil ist, dass durch das Lutschen der Tablette der entzündete Bereich befeuchtet wird und zu einer zusätzlichen Schmerzlinderung führt. Zusätzlich bildet sich ein beruhigender Schutzfilm auf die Rachenschleimhaut. Die zuckerfreien Lutschtabletten Flurbiprofenratiopharm sind in der beliebten Geschmacksrichtung Honig und Zitrone erhältlich. Kinder ab 12 Jahren und Erwachsene können bei Bedarf alle 3 bis 6 Stunden eine Tablette langsam im Mund zergehen lassen. Es dürfen täglich maximal 5 Tabletten über einen Zeitraum von 3 Tagen eingenommen werden. Flurbiprofen-ratiopharm ist frei von Zucker, Gluten, Farbstoffen, Konservierungsstoffen sowie Gelatine, Laktose und anderen Bestandteilen tierischen Ursprungs. Schnell und langanhaltend gegen Halsschmerzen – der Wirkstoff Flurbiprofen Halsschmerzen können ein erstes Anzeichen für eine Erkältung sein und werden häufig durch Viren verursacht. Wenn sich die Viren im Rachenraum ausbreiten, kann es zu einer Entzündung kommen. Um nicht nur die Schmerzen zu lindern, sondern auch die Entzündung z5,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Ist Salbe ein Medikament?
Ist Salbe ein Medikament? Salben können Medikamente enthalten, aber nicht alle Salben sind Medikamente. Medizinische Salben werden häufig zur äußerlichen Anwendung verwendet, um Hautprobleme wie Entzündungen, Infektionen oder Schmerzen zu behandeln. Es ist wichtig, die Inhaltsstoffe einer Salbe zu überprüfen, um festzustellen, ob es sich um ein Medikament handelt. Im Zweifelsfall sollte man immer einen Arzt oder Apotheker konsultieren, um sicherzustellen, dass die Salbe für die jeweilige Anwendung geeignet ist. **
Ähnliche Suchbegriffe für Botnet
-
Flurbiprofen Dexcel 8,75 Mg LutschtablettenAnwendungsgebiet von Flurbiprofen Dexcel 8,75 Mg LutschtablettenDas Arzneimittel enthält Flurbiprofen. Das Präparat gehört zu einer Gruppe von Arzneimitteln, die man nicht-steroidale entzündungshemmende Arzneimittel (NSAR) nennt. Diese Arzneimittel wirken, indem sie die Reaktion des Körpers auf Schmerzen, Schwellungen und erhöhte Temperatur beeinflussen.Das Arzneimittel wird bei Erwachsenen und Jugendlichen ab 12 Jahren zur kurzzeitigen Linderung der Symptome bei Halsschmerzen wie Entzündungen der Rachenschleimhaut, Schmerzen und Schwellungen und Schluckbeschwerden angewendet.Wenn Sie sich nach 3 Tagen nicht besser oder gar schlechter fühlen, wenden Sie sich an Ihren ArztWirkstoffe / Inhaltsstoffe / Zutaten8.75 mg FlurbiprofenAcesulfam, Kaliumsalz Hilfstoff (+)0.013 mg Cochenillerot A Hilfstoff (+)0.08 mg Gelborange S Hilfstoff (+)2039.43 mg Isomalt Hilfstoff (+)Kalium hydroxid Hilfstoff (+)Levomenthol Hilfstoff (+)427.5 mg Maltitol Lösung Hilfstoff (+)Apfelsinen Aroma Hilfstoff (+)Limonen Hilfstoff (+)Citral Hilfstoff (+)Citronellol Hilfstoff (+)Decanal Hilfstoff (+)GegenanzeigenDas Arzneimittel darf nicht angewendet werden, wenn:Sie allergisch (überempfindlich) gegen Flurbiprofen oder einen der sonstigen Bestandteile dieses Arzneimittels sind.bei Ihnen nach der Einnahme von Acetylsalicylsäure oder einem anderen NSAR Asthma, unerwartete Atemgeräusche oder Atemprobleme, eine laufende Nase, ein Anschwellen des Gesichts oder ein juckender Hautausschlag (Nesselsucht) aufgetreten ist.Sie an Geschwüren im Magen-/Darmbereich (zwei- oder mehrmaliges Auftreten von Magen- oder Zwölffingerdarmgeschwüren) leiden oder gelitten haben.bei Ihnen nach der Anwendung von anderen NSAR Blutungen oder Durchbrüche im Magen-Darm-Bereich, schwere Dickdarmentzündung (Kolitis) oder Bluterkrankungen aufgetreten sind.Sie sich in den letzten 3 Monaten der Schwangerschaft befinden.Sie eine stark beeinträchtigte Herz-, Leber- oder Nierenfunktion haben oder hatten.DosierungWenden5,96 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Ist eine Salbe ein Medikament?
Eine Salbe kann ein Medikament sein, wenn sie Wirkstoffe enthält, die zur Behandlung von Krankheiten oder Beschwerden eingesetzt werden. Medizinische Salben werden häufig zur äußerlichen Anwendung auf der Haut verwendet, um Schmerzen zu lindern, Entzündungen zu reduzieren oder Infektionen zu bekämpfen. Es ist wichtig, dass medizinische Salben nur nach Anweisung eines Arztes oder Apothekers angewendet werden, da sie potenzielle Nebenwirkungen haben können. Nicht alle Salben sind jedoch Medikamente - es gibt auch kosmetische Salben, die zur Pflege und Feuchtigkeitsversorgung der Haut dienen. **
-
Was ist besser Salbe oder Gel?
Die Wahl zwischen Salbe und Gel hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art der Beschwerden, der Hautverträglichkeit und persönlichen Vorlieben. Salben haben oft eine dickere Konsistenz und können daher länger auf der Haut verbleiben, was bei trockener Haut von Vorteil sein kann. Gele hingegen ziehen schneller ein und hinterlassen oft ein angenehmes kühlendes Gefühl. Letztendlich ist es wichtig, die individuellen Bedürfnisse zu berücksichtigen und gegebenenfalls auch mit einem Arzt oder Apotheker zu sprechen, um die beste Option für die jeweilige Situation zu finden. Was ist besser Salbe oder Gel? **
-
Ibuprofen 802 ist ein Schmerzmittel und entzündungshemmendes Medikament.
Ibuprofen 802 ist ein Schmerzmittel, das zur Linderung von leichten bis mäßigen Schmerzen eingesetzt wird. Es wirkt auch entzündungshemmend, was bedeutet, dass es Schwellungen und Entzündungen im Körper reduzieren kann. Es gehört zur Gruppe der nichtsteroidalen Antirheumatika (NSAR) und wird häufig bei Kopfschmerzen, Zahnschmerzen, Regelschmerzen und anderen Beschwerden eingesetzt. Es ist wichtig, die empfohlene Dosierung nicht zu überschreiten und mögliche Nebenwirkungen zu beachten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.